"Vi er for små til at være et mål." Det er den mest udbredte misforståelse, jeg møder, når samtalen falder på IT-sikkerhed i mindre virksomheder. Og den er farlig.
De fleste angreb er automatiserede. Robotter scanner nettet døgnet rundt efter kendte sårbarheder. De tjekker ikke din omsætning først. De finder huller i en WordPress-installation, et plugin, en server eller en formular og udnytter dem i stor skala. Styrelsen for Samfundssikkerhed skriver det tørt: danske myndigheder, virksomheder og borgere udsættes dagligt for cyberangreb (Styrelsen for Samfundssikkerhed).
Den gode nyhed er, at du ikke behøver et compliance-program for at være godt med. Langt de fleste angreb stoppes af en baseline, der er kedelig, billig og næsten helt automatiserbar. Her er de otte punkter, jeg arbejder ud fra, og hvad myndighederne selv anbefaler. Kilderne er linket i teksten og samlet nederst.
Kort fortalt
- Små virksomheder er et mål, fordi angrebene leder efter huller, ikke efter navne. 31 procent af de brud, Verizon har undersøgt, startede med en sårbarhed i software (Verizon DBIR 2026).
- Det grundlæggende er det samme overalt: opdateringer, backup, to-faktor-login, styr på adgange og sikkerhedskrav til leverandøren (sikkerdigital.dk).
- To-faktor-login er det mest effektive enkelttiltag: det sænkede risikoen for kontoovertagelse med 99,22 procent i Microsofts undersøgelse (Microsoft Research).
- Det svære er ikke opsætningen, men at holde den kørende år efter år. Derfor skal nogen have det som ansvar.
- Lav en plan for de første 24 timer, før du får brug for den. Er der persondata involveret, har du 72 timer til at anmelde bruddet (databeskyttelsesforordningen, art. 33).
Baseline er ikke det samme som enterprisesikkerhed
Ordene bliver brugt i flæng, så lad mig skille dem ad.
Enterprisesikkerhed handler om compliance, ISO-certificering, revisionsrapporter, zero trust-arkitektur og egne sikkerhedsteams. Det giver mening, når du har hundredvis af ansatte, kundekontrakter, der kræver det, og data, som myndighederne holder øje med.
En baseline handler om at lukke de huller, robotterne leder efter. Den britiske regering kalder sin version Cyber Essentials og beskriver den som minimumsstandarden for organisationer af alle størrelser, der beskytter mod de mest almindelige trusler på nettet. Den består af fem tekniske kontroller: firewall, sikker konfiguration, styring af opdateringer, styring af brugeradgang og beskyttelse mod malware (NCSC).
I Danmark samler Styrelsen for Samfundssikkerhed og en række samarbejdspartnere rådene på sikkerdigital.dk (sikkerdigital.dk). Deres syv råd til virksomheder er:
- Få overblik over vigtige data og systemer.
- Opdater programmer løbende.
- Køb antivirus og firewall.
- Tag backup af data.
- Lær at spotte mistænkelige mails.
- Lav stærke adgangskoder, og brug to-faktor-login.
- Stil sikkerhedskrav til it-leverandøren.
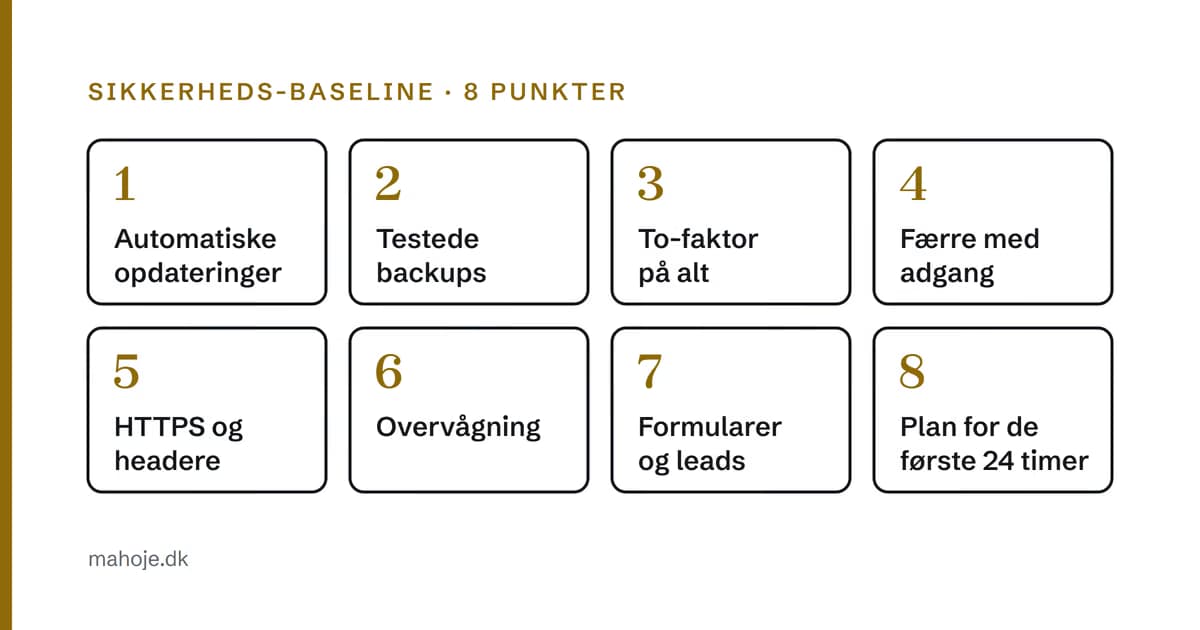
Mine otte punkter nedenfor dækker de samme ting, men med fokus på det, jeg ser hos mindre virksomheder: hjemmesiden, mailen, domænet og de konti, der hænger sammen med dem.
Hvorfor baselinen virker
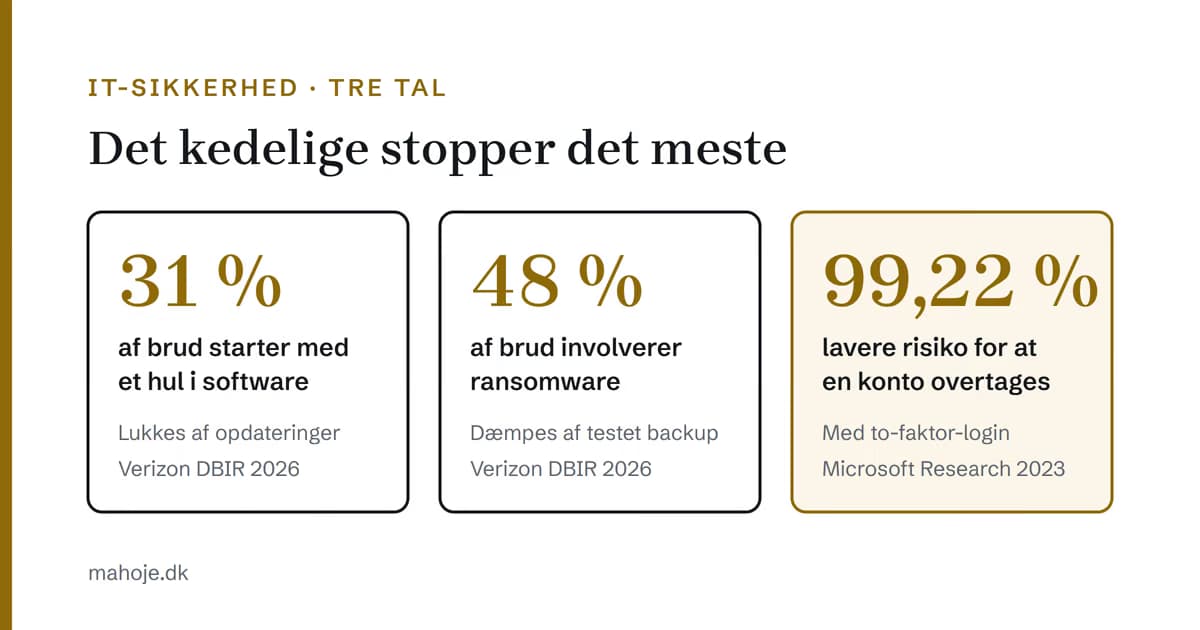
Tre tal viser, hvorfor de kedelige ting er de vigtige:
- 31 procent af bruddene i Verizons rapport for 2026 startede med en sårbarhed i software. Det er nu en hyppigere vej ind end stjålne adgangskoder (Verizon DBIR 2026). Svaret er opdateringer.
- 48 procent af bruddene involverede ransomware, altså angreb, hvor data bliver krypteret eller stjålet og holdt som gidsel (Verizon DBIR 2026). Svaret er en backup, der ligger et andet sted og kan gendannes.
- 99,22 procent lavere risiko for, at en konto bliver overtaget, når der er slået to-faktor-login til. Det viste Microsoft Research i en undersøgelse af erhvervskonti. Selv når adgangskoden allerede var lækket, var risikoen 98,56 procent lavere (Microsoft Research).
Ingen af de tre kræver dyre produkter. De kræver, at nogen gør det, og bliver ved med at gøre det.
De 8 punkter
1. Opdateringer, der kører, uden at nogen skal huske dem
Kendte sårbarheder i forældede plugins, temaer og programmer er den hyppigste indgangsdør. Ikke fordi hullerne er avancerede, men fordi ingen har opdateret i over et år.
Baseline: opdateringer kører på et fast skema, automatisk, hvor det er sikkert, og manuelt med test, hvor det ikke er. Og vigtigst: noget registrerer, når en opdatering bliver sprunget over.
2. Backup, du har bevist kan gendannes
En backup, der aldrig er blevet testet, er et håb. Den kan fejle i det stille i månedsvis, og det opdager man typisk først den dag, man skal bruge den.
Baseline: automatisk backup mindst dagligt, gemt uden for serveren, fordi ransomware gerne krypterer de backups, den kan nå. Og en gendannelsestest med fast interval. Har du en WordPress-side, har jeg skrevet en guide til backup af WordPress.
3. To-faktor-login på alt, der kan skade dig
Admin-login, hostingkonto, domæneregistrator og mail. En lækket adgangskode er stadig den nemmeste vej ind, og genbrug af adgangskoder gør ét læk til ti.
Baseline: to-faktor-login på alle administratorkonti, især domænet og mailen. Mister du kontrollen med domænet, mister du hjemmesiden og mailen i samme bevægelse. Brug en app til godkendelse frem for sms, hvor det er muligt. I Microsofts undersøgelse beskyttede apps bedre end sms, men begge var langt bedre end ingenting (Microsoft Research).
4. Færre folk med nøgler
Hvem har administratoradgang til jeres systemer i dag? Hvis svaret er "måske den gamle webmaster, og så Jan, men han er jo holdt op", er det her jeres største hul.
Baseline: ét overblik over, hvem der har adgang til hvad, adgangen fjernet samme dag, en person stopper, og personlige konti i stedet for delte logins. Det er også det første af de syv danske råd: få overblik over vigtige data og systemer (sikkerdigital.dk).
5. HTTPS og sikkerhedsheadere
HTTPS er et minimum i dag. Men headere som Content-Security-Policy, X-Frame-Options og Strict-Transport-Security mangler stadig på mange mindre sider, og de lukker for hele klasser af angreb, fx indsprøjtede scripts og clickjacking, hvor din side bliver lagt usynligt ind på en anden side.
Baseline: HTTPS håndhævet, sikkerhedsheadere sat på serveren, og formularer, der sender data krypteret. Det gratis hjemmeside-tjek viser, hvilke headere din side mangler.
6. Overvågning: ved du det, hvis den går ned?
Her er spørgsmålet, der får de fleste til at tie stille: hvor lang tid ville der gå, før I opdagede, at siden var hacket eller nede?
Uden overvågning er svaret typisk "indtil en kunde klager". En side, der sender spam i jeres navn, eller som Google har markeret som farlig, koster mere i tillid end selve reparationen.
Baseline: oppetidsovervågning, der giver besked inden for minutter, og overvågning af logins, der fanger mistænkelige forsøg.
7. Formularer og leads: døren både ind og ud
Kontaktformularen er en risiko begge veje. Ind kommer spam og forsøg på at misbruge serveren. Ud forsvinder henvendelser, hvis formularen fejler uden at sige det.
Baseline: spambeskyttelse, validering på serveren og en kontrol af, at afsendelsen faktisk lykkedes, med en alarm, når den ikke gør. Har du en WordPress-side, hvor beskederne ikke kommer frem, har jeg skrevet om, hvad du kan tjekke. Døde henvendelser er den dyreste fejl, fordi ingen ser den ske.
8. En plan for de første 24 timer
Det kan gå galt alligevel. Forskellen på en hændelse og en katastrofe er, om I skal improvisere, mens siden sender phishing ud til jeres kunder.
Baseline: et dokument på én side. Hvem ringer I til? Hvor ligger backup, hosting og logins? Hvordan tager I siden offline? Hvem skal informeres?
Husk den juridiske del. Bliver persondata kompromitteret, skal bruddet som udgangspunkt anmeldes til Datatilsynet uden unødig forsinkelse og om muligt senest 72 timer efter, at I er blevet opmærksomme på det (databeskyttelsesforordningen, art. 33). De 72 timer er nemmere at overholde, når planen allerede ligger der.
Stil krav til leverandøren
Det sidste af de syv danske råd er at stille sikkerhedskrav til it-leverandøren (sikkerdigital.dk). Det er værd at tage alvorligt, for de fleste virksomheder lægger meget af sikkerheden ud. Danmarks Statistik opgjorde i 2025, at 68 procent af virksomhederne med mindst 10 ansatte brugte eksterne leverandører til it-sikkerhed, mens ca. 60 procent havde egne medarbejdere til det (Danmarks Statistik).
Når en leverandør har ansvaret, så spørg konkret:
- Hvem opdaterer hvad, og hvor tit?
- Hvor ligger backup, og hvornår blev en gendannelse sidst testet?
- Hvem får besked, når siden går ned, og hvor hurtigt?
- Hvem har administratoradgang, og bruger de to-faktor-login?
- Hvad sker der, hvis vi stopper samarbejdet? Får vi alle adgange og data med?
Kan leverandøren ikke svare klart, er det svaret.
Hvorfor det alligevel ikke bliver gjort
Ikke fordi punkterne er svære. De fleste kan sættes op på få dage. Problemet er et andet:
- Ingen belønner dig for det. Sikkerhed ses først, når den mangler.
- Det kræver vedholdenhed. Opsætningen er én ting. At holde den kørende i år tre er en anden.
- Ingen har det som job. Så er det alles ansvar og dermed ingens.
Det er den samme mekanik som teknisk gæld: billig at forebygge, dyr at rydde op i, og den vokser stille i baggrunden.
Hvad AI ændrer
Løbende sikkerhedsdrift har været dyr, fordi den kræver vedholdenhed: scanne, lappe, teste, overvåge og rapportere, hver uge. Det er rutinearbejde, og rutinearbejde er det, AI har gjort billigere at udføre.
I min egen drift betyder det, at scanninger for kendte sårbarheder kan køre ved hver ændring frem for én gang om året, at afvigelser i logs og oppetid bliver markeret med det samme, og at testen af en opdatering går hurtigere.
Dømmekraften kan AI ikke overtage: hvad der er en reel trussel for netop jeres virksomhed, og hvad der er støj. Men selve udførelsen af det grundlæggende er blevet så billig, at "det har vi ikke råd til" sjældent holder.
Regnestykket
Sammenlign tre måder at gøre det på:
- Gør ingenting. 0 kr. om måneden, indtil dagen, hvor siden er hacket, henvendelserne forsvinder, eller Google viser en advarsel. Så kommer regningen for oprydning, tabt tillid og tabt trafik på én gang.
- Sæt baselinen op én gang, og lad den passe sig selv. Det holder et stykke tid. Derefter glider opdateringer og test bagud, og I er tilbage i scenarie 1, bare med falsk tryghed.
- Løbende drift med baselinen som fundament. Hos mig koster Micro Drift 2.500 kr. om måneden ekskl. moms og dækker opdateringer, daglig backup med gendannelsestest, oppetidsovervågning døgnet rundt og en månedsrapport. Drift Light koster 5.000 kr. og Drift+ 10.000 kr. Alle niveauer står på prissiden.
Ofte stillede spørgsmål
Hvad er det vigtigste ved IT-sikkerhed i en lille virksomhed?
At det grundlæggende er på plads og bliver ved med at være det: opdateringer, backup, der er testet, to-faktor-login på de vigtige konti og et overblik over, hvem der har adgang til hvad. Styrelsen for Samfundssikkerheds syv råd og den britiske Cyber Essentials-standard peger på de samme ting.
Er små virksomheder overhovedet et mål for hackere?
Ja. De fleste angreb er ikke rettet mod en bestemt virksomhed, men mod kendte huller, som robotter leder efter overalt. Verizons rapport om databrud for 2026 viser, at 31 procent af bruddene startede med en sårbarhed i software, og Styrelsen for Samfundssikkerhed skriver, at danske virksomheder dagligt udsættes for cyberangreb.
Hjælper to-faktor-login virkelig?
Ja, meget. En undersøgelse fra Microsoft Research af erhvervskonti fandt, at to-faktor-login sænkede risikoen for, at en konto blev overtaget, med 99,22 procent. En app til godkendelse beskytter bedre end sms, men begge er langt bedre end kun en adgangskode.
Hvad gør vi, hvis vi bliver hacket?
Følg jeres plan for de første 24 timer: hvem der ringes til, hvor backup og logins ligger, og hvordan siden tages offline. Er der persondata involveret, skal bruddet som udgangspunkt anmeldes til Datatilsynet senest 72 timer efter, at I er blevet opmærksomme på det, jf. databeskyttelsesforordningens artikel 33.
Hvad koster løbende sikkerhedsdrift af en hjemmeside?
Hos mig starter driften ved 2.500 kr. om måneden ekskl. moms for Micro Drift med opdateringer, daglig backup med gendannelsestest, oppetidsovervågning og månedsrapport. Drift Light koster 5.000 kr. og Drift+ 10.000 kr. Alle niveauer står på prissiden.
Relaterede artikler
- WordPress-sikkerhed i 2026: De 10 angreb du skal kende
- Teknisk gæld: Regningen kommer altid
- WordPress Backup Guide: Sådan sikrer du din hjemmeside
- Din virksomhed har brug for en CTO, bare ikke på fuldtid
Kilder
Alle kilder er læst 2. oktober 2026.
- Styrelsen for Samfundssikkerhed: Cybertruslen mod Danmark (25. november 2025): samsik.dk
- sikkerdigital.dk: De syv råd om IT-sikkerhed: sikkerdigital.dk
- sikkerdigital.dk: Om sikkerdigital.dk: sikkerdigital.dk
- Verizon: 2026 Data Breach Investigations Report: verizon.com
- Microsoft Research: How effective is multifactor authentication at deterring cyberattacks? (2023): microsoft.com
- National Cyber Security Centre (UK): Cyber Essentials overview: ncsc.gov.uk
- Danmarks Statistik: Flere virksomheder varetager egen it-sikkerhed (5. september 2025): dst.dk
- Databeskyttelsesforordningen (EU) 2016/679, artikel 33: eur-lex.europa.eu